Možete li nastaviti poslovati ako vam netko zaključa poslovne dokumente, preuzme račun e-pošte ili onesposobi sustav za narudžbe? Znate li tko tada donosi odluke, gdje su sigurnosne kopije i kako biste obnovili rad? Upravo takva pitanja povezuju kibernetičku sigurnost s odgovornošću za poslovanje.
NIS2 direktiva i hrvatski Zakon o kibernetičkoj sigurnosti (ZKS) uspostavljaju okvir za upravljanje tim rizicima kod obuhvaćenih organizacija. Od njih se očekuju odgovarajuće mjere zaštite, pripremljen odgovor na incidente i provjerljiva provedba. Kupnja sigurnosnog programa može pomoći, ali treba biti dio organiziranog sustava rada.
Za vlasnika poduzeća prvi je korak provjeriti odnose li se zakonske obveze na njegovu organizaciju. Slijedi pregled onoga što već postoji: sustava, ljudi, ugovora, zaštite i postupaka oporavka. I poduzeće koje nije zakonski obveznik ima dobar razlog urediti ta područja, jer prekid poslovanja i gubitak podataka mogu ugroziti njegov opstanak.
Što određuje NIS2 direktiva?
Direktiva (EU) 2022/2555, poznata kao NIS2, europski je okvir za visoku zajedničku razinu kibernetičke sigurnosti. Obuhvaća upravljanje sigurnosnim rizicima, prijavljivanje značajnih incidenata, odgovornost upravljačkih tijela te suradnju nadležnih tijela. Proširuje prethodni okvir NIS-a na dodatne sektore i vrste subjekata.
Polazište je jednostavno: poremećaj u jednoj organizaciji može pogoditi njezine korisnike, dobavljače i druge djelatnosti. Zato zaštita mora obuhvatiti prevenciju, otkrivanje problema, odgovor i oporavak. Važni su i vanjski pružatelji usluga o kojima organizacija ovisi.
Kao direktiva, NIS2 postavlja zahtjeve koje države članice prenose u nacionalno zakonodavstvo. Za konkretne obveze hrvatskog poduzeća zato treba zajedno čitati hrvatske propise, primjenjiva europska pravila i upute nadležnog tijela. Europska komisija daje pregled svrhe i obuhvata NIS2.
Kako su povezani NIS2, Zakon i Uredba?
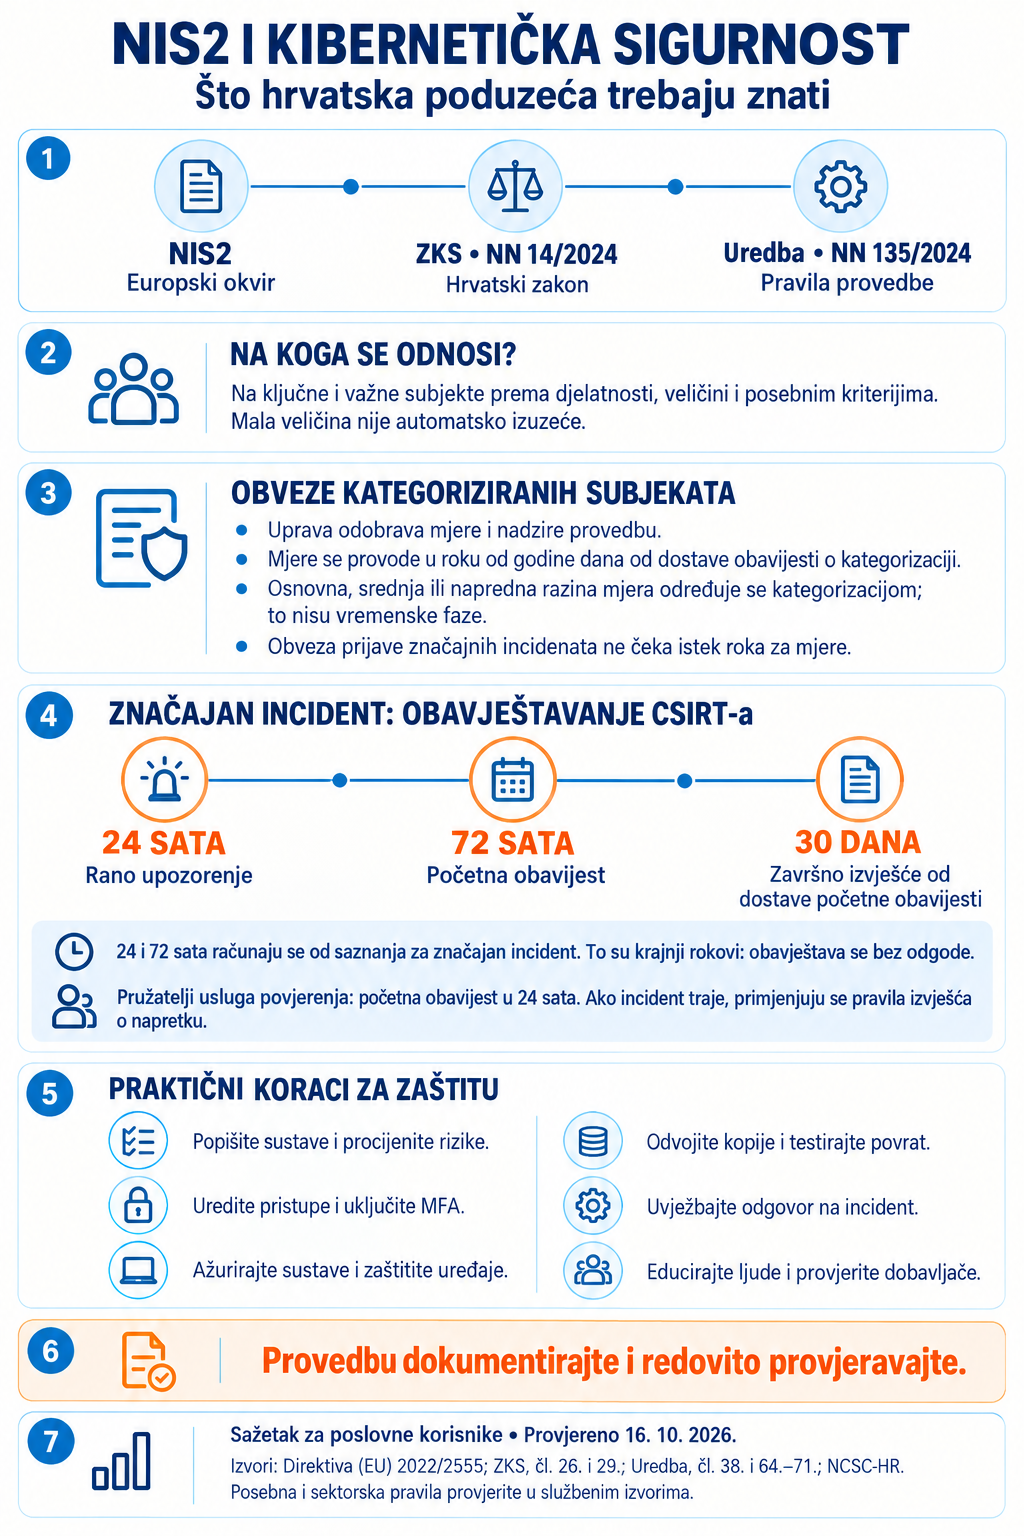
Hrvatska je NIS2 prenijela Zakonom o kibernetičkoj sigurnosti, NN 14/2024, koji je stupio na snagu 15. veljače 2024. Provedbu podrobnije uređuje Uredba o kibernetičkoj sigurnosti, NN 135/2024.
| Propis | Što uređuje |
|---|---|
| NIS2 direktiva | Zajednički europski okvir, područja obveza i ciljeve sigurnosti. |
| Zakon o kibernetičkoj sigurnosti | Hrvatski sustav obveznika, odgovornosti, nadležnosti, nadzora i prekršaja. |
| Uredba o kibernetičkoj sigurnosti | Detaljnija mjerila kategorizacije, provedbu mjera, samoprocjene i obavještavanje o incidentima. |
Zakon određuje temeljne obveze, dok Uredba razrađuje kako se one provode. Smjernice i upute nadležnih tijela dodatno pomažu u praktičnoj primjeni. Organizacija treba pratiti dokumente koji se odnose na njezin sektor i status, umjesto oslanjanja na općenitu kontrolnu listu s interneta.
Na koga se odnose obveze?
ZKS razlikuje ključne i važne subjekte. Obuhvat ovisi o vrsti usluge ili djelatnosti, veličini subjekta i posebnim kriterijima. Prilozi Zakona obuhvaćaju, među ostalim, energetiku, promet, zdravstvo, vodu, digitalnu infrastrukturu, određene IKT usluge, javni sektor te određene djelatnosti proizvodnje i drugih sektora.
Pripadnost široko nazvanom sektoru sama po sebi nije dovoljna za zaključak. Potrebno je provjeriti točnu vrstu subjekta i primjenjive kriterije. Jednako tako, zaključak „imamo manje od 50 zaposlenih, pa nas Zakon sigurno ne obuhvaća” može biti pogrešan. Postoje slučajevi u kojima se veličina ne primjenjuje kao uvjet. NCSC-HR objašnjava postupak provjere obuhvata.
Posebnu pozornost trebaju obratiti pružatelji upravljanih IKT usluga i upravljanih sigurnosnih usluga. Prema članku 11. Uredbe, pružanje takvih usluga ključnim i važnim subjektima osnova je za kategorizaciju prema posebnom kriteriju. Zato i mali pružatelj može biti obveznik; presudan je stvarni opseg usluge.
To treba razlikovati od običnog dobavljačkog odnosa. Klijent može od dobavljača tražiti sigurnosne uvjete, izvješća ili ugovorne obveze zbog zaštite lanca opskrbe. Takav zahtjev sam po sebi ne znači da je svaki njegov dobavljač zakonski obveznik. Za upravljane IKT usluge treba zasebno provjeriti navedena posebna pravila.
Ako postoji dvojba, prikupite opis djelatnosti i usluga, podatke o veličini i povezanim poduzećima te provjerite status kod nadležnog tijela. Zaprimljena obavijest o kategorizaciji ključan je dokument za daljnje postupanje.
Što je odgovornost uprave, a što zadatak IT-a?
Prema članku 29. ZKS-a, osobe odgovorne za upravljanje mjerama moraju odobravati sigurnosne mjere i kontrolirati njihovu provedbu. Dužne su pohađati odgovarajuća osposobljavanja i omogućiti ih zaposlenicima. Angažiranje vanjskog IT partnera ne ukida obveze samog subjekta.
U praksi uprava treba razumjeti koji bi prekid najviše ugrozio poslovanje, odrediti prioritete i osigurati sredstva. IT tim ili vanjski partner provodi tehničke zadatke, izvještava o stanju i upozorava na nedostatke. Voditelji poslovnih procesa objašnjavaju koje podatke i usluge trebaju te koliko dugo mogu raditi bez njih.
Korisno je svakoj aktivnosti dodijeliti odgovornu osobu, rok i dokaz izvršenja. Primjerice, zadatak „provjeriti sigurnosne kopije” treba završiti zapisom o uspješnom vraćanju podataka i uočenim problemima. Tako uprava dobiva informacije na temelju kojih može odlučivati.
Obuhvat zaštite treba promatrati kroz cijelu organizaciju. Članak 25. ZKS-a zahtjeve veže uz sve mrežne i informacijske sustave kojima se subjekt služi u poslovanju te njegove usluge i djelatnosti. Zato pregled treba uključiti i pomoćne sustave koji omogućuju pristup ključnim podacima, primjerice imenik korisnika ili sustav za udaljenu administraciju.
Koje mjere treba uspostaviti?
Članak 30. ZKS-a obuhvaća analizu rizika, postupanje s incidentima, kontinuitet poslovanja, sigurnost lanca opskrbe, siguran razvoj i održavanje sustava, provjeru učinkovitosti mjera, edukaciju, kriptografiju, sigurnost ljudskih resursa, upravljanje imovinom i pristupima te višefaktorsku autentifikaciju gdje je primjenjiva.
Uredba detaljnije razrađuje mjere. Osnovna, srednja i napredna razina nisu tri vremenske faze koje poduzeće slobodno bira. Razina se određuje kategorizacijom na temelju nacionalne procjene rizika. Organizacija zatim provodi mjere koje odgovaraju dodijeljenoj razini i svojim rizicima.
Pri planiranju zato treba usporediti postojeće stanje sa zahtjevima, utvrditi nedostatke i odrediti način njihova uklanjanja. Za pripremu provjere korisne su ZSIS-ove smjernice za samoprocjenu kibernetičke sigurnosti. One usmjeravaju procjenu dokumentiranih i stvarno provedenih mjera. Podatak da određeni alat postoji treba povezati s dokazom da je pravilno postavljen, obuhvaća potrebne sustave i da netko prati njegove rezultate.
Primjer takve provjere jest politika pristupa. Dokument može tražiti uklanjanje računa pri prestanku zaposlenja, ali treba provjeriti događa li se to u aplikacijama, e-pošti i udaljenom pristupu. Ako račun ostane aktivan u jednom sustavu, potrebno je popraviti i konkretan propust i postupak koji ga je omogućio.
Koje rokove treba razlikovati?
Prema članku 26. stavku 5. ZKS-a, mjere se provode u roku od godine dana od dostave obavijesti o kategorizaciji. Taj rok ne treba zamijeniti datumom stupanja Zakona na snagu. Kod promjene kategorije nadležno tijelo određuje rok za nove obveze prema posebnim pravilima.
NCSC-HR u odgovorima kategoriziranim subjektima navodi i ranije korake: dostavu podataka prema obavijesti u 15 dana te početak prijavljivanja značajnih incidenata u 30 dana, uz prethodno uređen pristup platformi PiXi. Obveza prijavljivanja stoga ne čeka završetak jednogodišnjeg razdoblja za mjere.
Za značajan incident Uredba u člancima 66.–71. propisuje zasebne rokove obavještavanja nadležnog CSIRT-a, odnosno tima za odgovor na računalne sigurnosne incidente:
- Rano upozorenje: bez odgode, najkasnije 24 sata od saznanja za značajan incident.
- Početna obavijest: bez odgode, najkasnije 72 sata od istog trenutka saznanja.
- Završno izvješće: najkasnije 30 dana od dostave početne obavijesti.
Za pružatelje usluga povjerenja početna obavijest dostavlja se već u 24 sata. Ako incident još traje, primjenjuju se pravila izvješća o napretku i naknadnog završnog izvješća. Nadležni CSIRT može zatražiti privremeno izvješće. Početnu obavijest zato ne treba odgađati do završetka tehničke istrage.
Značajnost incidenta procjenjuje se prema propisanim kriterijima; svaka blokirana sumnjiva poruka nije automatski značajan incident. Postupak prijave i način postupanja kad platforma nije dostupna opisani su u službenim smjernicama za obavještavanje o značajnim incidentima.
Deset praktičnih koraka za sigurnije poslovanje
Sljedeći koraci pomažu organizirati zaštitu i pripremu za usklađivanje. Njihov opseg prilagodite rizicima i primjenjivim zahtjevima. Za svaki korak odredite tko ga provodi, kako se provjerava i gdje se čuva dokaz.
1. Popišite sustave i podatke
Zabilježite računala, poslužitelje, mrežnu opremu, aplikacije, usluge u oblaku i važne račune. Dodajte vlasnika sustava i podatke koje obrađuje. Uključite i web stranicu, domenu, poslovnu e-poštu te pristupe vanjskih suradnika. Pregled pokazuje što treba štititi i tko može odobriti promjene.
2. Utvrdite što mora najprije proraditi
Odredite bez kojih usluga posao staje i koliko dugo prekid možete podnijeti. Razgovarajte s računovodstvom, prodajom i operativom. Ako zaposlenici mogu privremeno raditi bez web stranice, ali bez poslovne aplikacije ne mogu izdavati robu, plan oporavka treba odražavati taj redoslijed.
3. Uredite pristupe i uključite MFA
Koristite osobne račune i dodjeljujte samo potrebne ovlasti. Uklonite nepotrebne pristupe bivših zaposlenika i suradnika. Posebno zaštitite e-poštu, administraciju, udaljeni pristup i sigurnosne kopije. Gdje sustav podržava MFA, uključite ga i provjerite postupak oporavka računa kako gubitak uređaja ne bi zaustavio posao.
4. Uspostavite redovita ažuriranja
Napravite raspored održavanja operacijskih sustava, aplikacija, mrežne opreme i web sustava. Za kritične ranjivosti odredite ubrzan postupak. Ako neki uređaj više nema sigurnosnu podršku, planirajte zamjenu ili ograničite njegovu izloženost dok se zamjena ne provede. Evidentirajte odgode i njihove razloge.
5. Organizirajte zaštitu uređaja i nadzor
Provjerite jesu li svi poslovni uređaji obuhvaćeni zaštitom i prima li odgovorna osoba upozorenja. Centralno upravljanje olakšava pregled stanja, ali upozorenje mora imati vlasnika i dogovoren odgovor. Rješenje birajte prema stvarnim potrebama, potrebnoj vidljivosti i sposobnosti organizacije da ga svakodnevno koristi.
6. Odvojite kopije i testirajte povrat
Sigurnosne kopije zaštitite od brisanja i izmjene računima koji se koriste u svakodnevnom radu. Predvidite odvojenu, izvanmrežnu ili nepromjenjivu kopiju prema potrebama sustava. Povremeno vratite odabrane podatke i aplikaciju u kontroliranom okruženju. Izmjerite trajanje oporavka; uspješna izrada kopije još ne dokazuje uporabljivost.
7. Napišite i uvježbajte postupak za incident
Odredite kome zaposlenik prijavljuje sumnju, tko procjenjuje događaj i tko komunicira s nadležnim tijelima. Pripremite kontakte dostupne i ako e-pošta ne radi. Prođite primjer kompromitiranog računa ili zaključanog poslužitelja. Provjerite možete li brzo ograničiti štetu, sačuvati dokaze i pokrenuti prijavu.
8. Educirajte zaposlenike kroz primjere
Obradite lažne račune, izmijenjene upute za plaćanje, sumnjive privitke i neočekivane zahtjeve za potvrdu prijave. Uvedite provjeru osjetljivih zahtjeva drugim komunikacijskim kanalom. Zaposlenici trebaju moći prijaviti pogrešku odmah, bez prikrivanja, jer brzina reakcije može smanjiti posljedice za cijelu organizaciju.
9. Provjerite dobavljače i ugovore
Zabilježite tko ima pristup sustavima, gdje obrađuje podatke i kako vas obavještava o incidentu. Ugovorite odgovornosti, sigurnosne zahtjeve, pomoć pri oporavku i postupak prestanka suradnje. Za upravljane IKT usluge provjerite i status pružatelja prema primjenjivim pravilima kategorizacije, uz zahtjeve zaštite lanca opskrbe.
10. Prikupite dokaze i provjeravajte napredak
Čuvajte odluke, evidencije pristupa, rezultate testova oporavka, zapise osposobljavanja i izvješća o uklonjenim nedostacima. Dokumentacija treba opisivati stvarno stanje. Nakon promjene aplikacije, dobavljača ili načina rada provjerite treba li ažurirati procjenu rizika i postupke. Otvorene zadatke pratite do provjerene provedbe.
Primjer: preuzet račun poslovne e-pošte
Zamislimo da zaposlenik na lažnoj stranici upiše lozinku poslovne e-pošte. Napadač se prijavi u njegov račun, čita prepisku i klijentu šalje izmijenjene podatke za uplatu. Istodobno postavlja pravilo za skrivanje odgovora kako bi prijevara što dulje ostala neprimijećena.
U pripremljenoj organizaciji zaposlenik zna kome prijaviti sumnju. Odgovorna osoba može onemogućiti pristup, opozvati aktivne sesije, pregledati promjene računa i sačuvati dostupne zapise. Provjerava se jesu li pogođeni drugi korisnici, koje su poruke poslane i treba li upozoriti poslovne partnere. Posebno se procjenjuju obveze prijave prema okolnostima i primjenjivim propisima.
Za to vrijeme uprava treba znati što je ugroženo i koje odluke mora donijeti. Ako je prijevara dovela do uplate, pravodobno kontaktiranje banke i nadležnih tijela postaje dio odgovora. Nakon ograničavanja štete utvrđuje se uzrok, provjeravaju povezani računi i dogovaraju poboljšanja zaštite.
Ovaj primjer pokazuje kako se tehničke i organizacijske mjere nadopunjuju. MFA može otežati preuzimanje računa, edukacija pomoći u prepoznavanju prijevare, a dogovoreni postupak ubrzati reakciju. Zapis o događaju omogućuje provjeru onoga što je učinjeno. Svaku od tih mogućnosti treba unaprijed pripremiti i povremeno isprobati.
Kako se provjerava usklađenost i koje su posljedice propusta?
Ključni subjekti prema članku 34. ZKS-a provode reviziju najmanje jednom u dvije godine, a važni prema članku 35. samoprocjenu najmanje jednom u dvije godine. Važnim subjektima može se naložiti i revizija. Za početak prvog ciklusa treba provjeriti prijelazna pravila i upute nadležnog tijela.
NCSC-HR početni slijed opisuje kroz provedbu mjera u prvoj godini od obavijesti, njihovo unaprjeđivanje u drugoj i prvu samoprocjenu ili reviziju u trećoj godini. Taj slijed ne odgađa rok za početnu provedbu mjera niti ranije obveze prijavljivanja. Daljnje provjere služe održavanju i unaprjeđivanju sustava.
Zakon propisuje stručni nadzor, korektivne mjere i novčane kazne. Članci 101. i 102. za navedene prekršaje predviđaju kazne koje kod ključnih subjekata dosežu 10 milijuna eura ili 2 % prethodnog ukupnog godišnjeg svjetskog prometa, a kod važnih 7 milijuna eura ili 1,4 %, ovisno o višem iznosu. Predviđena je i odgovornost odgovornih fizičkih osoba. Konkretna kazna ovisi o prekršaju i zakonskim okolnostima.
Odakle krenuti u svojem poduzeću?
Započnite provjerom statusa, pregledom rizika i popisom nedostataka. Najprije riješite probleme koji izravno otvaraju put napadu ili onemogućuju oporavak. Zatim dogovorite plan preostalih aktivnosti i redovito provjeravajte rezultate. Kupnju opreme i programa povežite s jasnom potrebom i osobom koja će njima upravljati.
ČuBraD uslužni obrt nudi Bitdefender poslovnu zaštitu i savjetovanje o praktičnoj zaštiti uređaja i sustava. Ako trebate urediti taj dio zaštite, javite nam se radi pregleda potreba. Za pravno tumačenje obuhvata i formalnu reviziju uključite odgovarajuće stručnjake i ovlaštene pružatelje, prema vrsti postupka.
Regulatorni okvir i službene upute provjereni su 16. listopada 2026. Za postupanje koristite važeće propise, sektorska pravila i obavijest nadležnog tijela.