Ponedjeljak ujutro. Zaposlenica javlja da se dokumenti na zajedničkom disku ne otvaraju, nazivi datoteka imaju neobične nastavke, a na radnoj površini stoji poruka koja traži plaćanje u kriptovaluti. To je ransomware: zlonamjerni program koji šifrira podatke i za ključ traži otkupninu.
U takvom trenutku lako je napraviti nešto što pogoršava stanje: ugasiti sva računala, obrisati poruku, spojiti vanjski disk s kopijom ili odmah platiti. U nastavku je redoslijed koraka za prvih sat vremena u maloj tvrtki, temeljen na preporukama nacionalnih tijela za kibernetičku sigurnost, te opis kako pritom pomaže centralno upravljana zaštita.
Prvih pet minuta: zaustavite širenje
Najvažnije je odvojiti zahvaćena računala od mreže. Izvucite mrežni kabel i isključite Wi-Fi. Ako je zahvaćeno više uređaja ili ne znate koji su sve zahvaćeni, odspojite mrežni preklopnik (switch) ili cijelu lokalnu mrežu od interneta.
Računala pritom ne gasite, osim ako ih ne možete odspojiti s mreže. Američka agencija CISA upozorava da se gašenjem gube podaci iz radne memorije, koji stručnjacima mogu pomoći da otkriju kako je napad počeo. Odspojeno računalo više ne može šifrirati podatke na drugim uređajima.
Odmah odspojite i sve vanjske diskove te mrežne pohrane na koje se rade sigurnosne kopije. Ako su još spojeni, mogu biti šifrirani zajedno s ostalim podacima.
Do 15. minute: obavijestite prave ljude
Javite se osobi koja je odgovorna za računala, vanjskom održavatelju ili partneru za sigurnost. Ako sumnjate da je zahvaćena i e-pošta, koristite telefon. Napadač bi mogao čitati poruke koje šaljete.
Zaposlenicima jasno recite da ne uključuju svoja računala u mrežu, ne otvaraju zajedničke mape i ne pokušavaju sami „popraviti” datoteke.
Do 30. minute: utvrdite opseg i sačuvajte dokaze
Popišite što je zahvaćeno: koja računala, poslužitelji, zajednički diskovi i korisnički računi. Ne zaboravite na usluge za sinkronizaciju datoteka u oblaku. Šifrirane datoteke s računala mogu se sinkronizirati i u oblak, pa privremeno zaustavite sinkronizaciju i provjerite postoji li ondje starija verzija dokumenata.
Za kasniju istragu sačuvajte dokaze:
- fotografirajte poruku o otkupnini i zabilježite vrijeme kada ste primijetili problem,
- ne brišite šifrirane datoteke ni poruku napadača,
- zapišite tko je što primijetio i što je do tada napravljeno,
- sačuvajte upozorenja iz sigurnosnog programa i zapise s poslužitelja.
Ako surađujete sa stručnjacima za incidente, oni mogu napraviti snimku diska i memorije zahvaćenih računala prije čišćenja.
Do kraja prvog sata: zaštitite račune, kopije i odluke
Lozinke. S uređaja za koji znate da nije zahvaćen promijenite lozinke najvažnijih računa: administratorskih, e-pošte i pristupa bankarstvu. Napadi ransomwarea često uključuju krađu pristupnih podataka. Potpunu promjenu lozinki provedite nakon što se sustavi očiste, jer bi se nova lozinka na zaraženom računalu mogla ponovno ukrasti.
Sigurnosne kopije. Provjerite postoji li kopija koja nije bila spojena tijekom napada i od kada je. Ne vraćajte podatke dok uzrok nije uklonjen, jer biste mogli ponovno zaraziti čiste sustave. Vraćanje počnite od usluga bez kojih posao ne može raditi.
Otkupnina. Britanski nacionalni centar za kibernetičku sigurnost (NCSC) ne preporučuje plaćanje. Plaćanje ne jamči da ćete dobiti podatke, računalo ostaje zaraženo, a tvrtka postaje privlačnija meta za nove napade. Hrvatski Nacionalni CERT također upozorava da plaćanje ne jamči povrat podataka. Za neke vrste ransomwarea postoje besplatni alati za dešifriranje, pa vrstu napada prvo prepoznajte uz pomoć stručnjaka.
Koga obavijestiti?
- Nacionalni CERT. Incident koji uključuje hrvatske korisnike ili adrese može se prijaviti na incident@cert.hr. Uz prijavu priložite opis, točno vrijeme s vremenskom zonom, IP adrese ili nazive uređaja i izvorne zapise ako ih imate.
- Agenciju za zaštitu osobnih podataka (AZOP). Ako su pogođeni osobni podaci, Opća uredba o zaštiti podataka (GDPR, članak 33.) traži da voditelj obrade povredu prijavi nadzornom tijelu bez nepotrebnog odgađanja i, ako je izvedivo, najkasnije 72 sata nakon što je za nju saznao. Prijava nije potrebna ako nije vjerojatno da povreda predstavlja rizik za prava i slobode pojedinaca.
- Policiju. Ransomware je kazneno djelo i napad možete prijaviti policiji.
- Obveznike Zakona o kibernetičkoj sigurnosti. Subjekti na koje se zakon odnosi imaju posebne rokove obavještavanja nadležnog CSIRT-a, s ranim upozorenjem najkasnije 24 sata od saznanja za značajan incident. Više o tome piše u članku NIS2 i Zakon o kibernetičkoj sigurnosti.
Prvi sat u jednoj tablici
| Vrijeme | Što napraviti | Zašto |
|---|---|---|
| 0–5 min | odspojiti zahvaćene uređaje i diskove s kopijama, ne gasiti računala | zaustaviti širenje i sačuvati tragove u memoriji |
| 5–15 min | javiti se odgovornoj osobi ili partneru, upozoriti zaposlenike | spriječiti nove pogreške i dobiti stručnu pomoć |
| 15–30 min | popisati zahvaćene sustave i račune, zaustaviti sinkronizaciju, sačuvati dokaze | znati što se oporavlja i kako je napad počeo |
| 30–60 min | promijeniti ključne lozinke s čistog uređaja, provjeriti kopije, odlučiti o prijavama | zaštititi račune, pripremiti oporavak i ispuniti obveze |
Kako pomaže centralno upravljana zaštita?
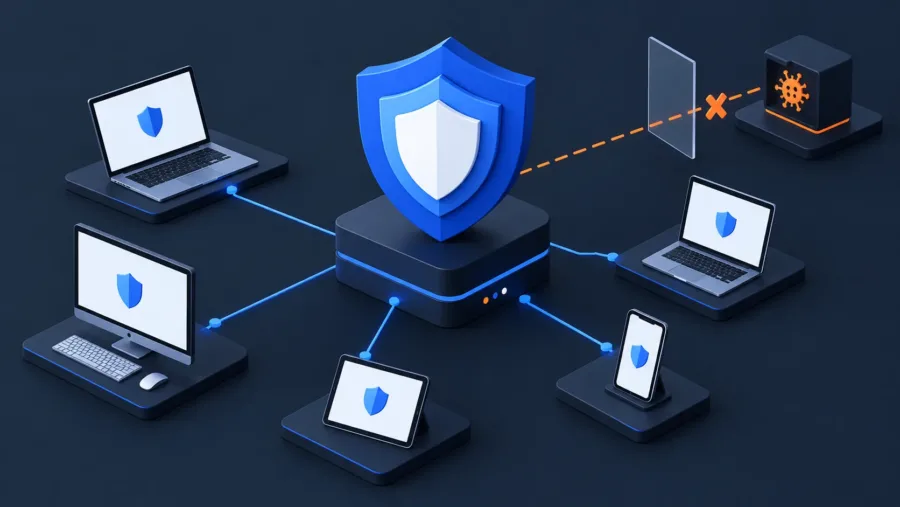
Kada je zaštita na svim uređajima povezana s jednom konzolom, odgovori na prva pitanja stižu brže. Bitdefender GravityZone u svim poslovnim paketima ima zaštitu od ransomwarea koja prepoznaje neuobičajeno šifriranje, zaustavlja ga i vraća zahvaćene datoteke iz kopija. Ako napad bude zaustavljen na jednom računalu, šteta može ostati lokalna.
Iz konzole se vidi koji su uređaji prijavili upozorenje i kada. Ovisno o paketu i operacijskom sustavu, uređaj se može izolirati od mreže na daljinu, tako da ostane povezan samo s konzolom. To je korisno kada računalo nije u uredu. Paketi Premium i Enterprise prikazuju i lanac napada, a Enterprise s EDR-om povezuje događaje s više uređaja u jedan incident. Razlike su opisane u članku Business Security, Premium ili Enterprise.
Nijedan alat ne zamjenjuje plan. Upozorenje u konzoli pomaže samo ako netko zna da ga treba pogledati i što smije napraviti.
Pripremite se prije nego što zatreba
- Plan na jednoj stranici: koga zvati, tko smije odspojiti mrežu, gdje su kopije i tko odlučuje o prijavama. Isprintajte ga, jer računala tada možda neće raditi.
- Sigurnosne kopije po pravilu 3-2-1: tri kopije, na dva različita medija, od kojih je jedna izvan ureda ili nije stalno spojena. Nacionalni CERT preporučuje i redovito provjeravanje vraćanja podataka.
- Dvofaktorska prijava za e-poštu, udaljeni pristup i administratorske račune.
- Redovita ažuriranja operacijskih sustava i programa.
- Kratka edukacija zaposlenika o lažnim porukama i privicima, jer napad često počinje upravo tako.
Više o tome zašto kopija mora biti provjerena, a ne samo napravljena, pročitajte u članku Što je dnevni backup i zašto ga ne treba shvatiti olako.
Mirna reakcija štedi dane
U prvom satu ne morate riješiti cijeli incident. Dovoljno je zaustaviti širenje, sačuvati tragove, zaštititi kopije i pozvati prave ljude. Ostalo je lakše kada te četiri stvari napravite dobro.
ČuBraD uslužni obrt ovlašteni je distributer Bitdefender GravityZone rješenja, pa ovaj tekst čitajte uz tu napomenu. Pregled zaštite nalazi se na stranici Zaštita, a ako želite složiti plan reakcije za svoju tvrtku, javite nam se.
Vanjski izvori provjereni su 7. studenoga 2026. Tekst je opći pregled i ne zamjenjuje stručnu pomoć pri stvarnom incidentu ni pravni savjet o obvezama prijave.