Jedno zaraženo osobno računalo već je problem. U tvrtki ista situacija može zaustaviti pristup zajedničkim datotekama, pošti ili aplikacijama više ljudi. Zato pitanje nije samo „imamo li antivirus”, nego tko upravlja zaštitom svih uređaja i što se događa kada se pojavi upozorenje.
Po čemu se poslovni zahtjev razlikuje?
Na privatnom računalu vlasnik obično sam odlučuje kada će nešto instalirati i kako će reagirati na upozorenje. U poslu uređaje koristi više zaposlenika, neki rade na daljinu, a odluka o izolaciji uređaja utječe na druge sustave. Korisno je imati pregled koji su uređaji obuhvaćeni, jesu li ažurni i tko je odgovoran za odgovor na incident.
Zaštita krajnjih uređaja može pomoći u otkrivanju prijetnji, ali sama ne rješava slabe lozinke, preširoke ovlasti, lažne poruke ni nedostatak sigurnosnih kopija. Kad uspoređujete poslovne pakete, pitajte koje se vrste uređaja podržavaju, kako se primjenjuju pravila i kakve su mogućnosti nadzora i reakcije. Uspoređujte konkretne mogućnosti aktualnog paketa, ne samo naziv licence.
Primjer razgovora koji treba voditi
Zaposlenik otvori privitak koji izgleda kao račun. Zaštita javi sumnjivu aktivnost. Tko vidi upozorenje? Može li se uređaj odvojiti od mreže? Tko provjerava jesu li zahvaćeni drugi korisnički računi i postoje li čiste kopije podataka? Ako odgovori nisu unaprijed dogovoreni, ni dobar alat ne znači brz oporavak.
Minimalni plan uz alat
- Popišite uređaje i korisničke račune koji pristupaju poslovnim podacima.
- Ograničite administratorske ovlasti i uključite višefaktorsku prijavu gdje je dostupna.
- Ažurirajte operacijske sustave i aplikacije.
- Čuvajte kopije važnih podataka i povremeno isprobajte vraćanje.
- Odredite kome zaposlenik prijavljuje sumnjivu poruku ili upozorenje.
Kako usporediti ponude zaštite?
Tražite prikaz po uređaju i korisniku, način administriranja pravila, obavijesti o incidentima i granice podrške. Ako se u ponudi spominje zaštita pošte ili dodatni moduli, provjerite pripadaju li baš odabranom paketu i naplaćuju li se zasebno. Pitajte može li se politika testirati na maloj skupini prije primjene na sve uređaje. To je posebno važno ako se koriste poslovne aplikacije koje bi stroža pravila mogla blokirati. Konačnu odluku vežite uz stvarne uređaje i rizike, ne uz najduži popis marketinških naziva.
Zaštita mora odgovarati načinu rada tvrtke
Poslovni antivirus ne bira se prema broju logotipa na pakiranju, nego prema uređajima i podacima koje treba zaštititi. Napravite popis radnih računala, poslužitelja i prijenosnih uređaja, uključujući one koji povremeno rade izvan ureda. Zabilježite tko ih koristi, tko ih ažurira i kako se pristupa poslovnim aplikacijama. Ako računalo služi za rad s klijentskim dokumentima, njegov gubitak ili zaključavanje ima drukčije posljedice od kvara na uređaju koji služi samo za pregled javnih informacija.
Na tom popisu označite i računala koja više ne dobivaju sigurnosne nadogradnje. Nijedan zaštitni program ne može dugoročno nadoknaditi nepodržan operacijski sustav. Posebno pogledajte uređaje koje se rijetko uključuje: kad se vrate na mrežu, mogu zaostajati s ispravcima i pravilima zaštite.
Što centralno upravljanje zapravo mijenja?
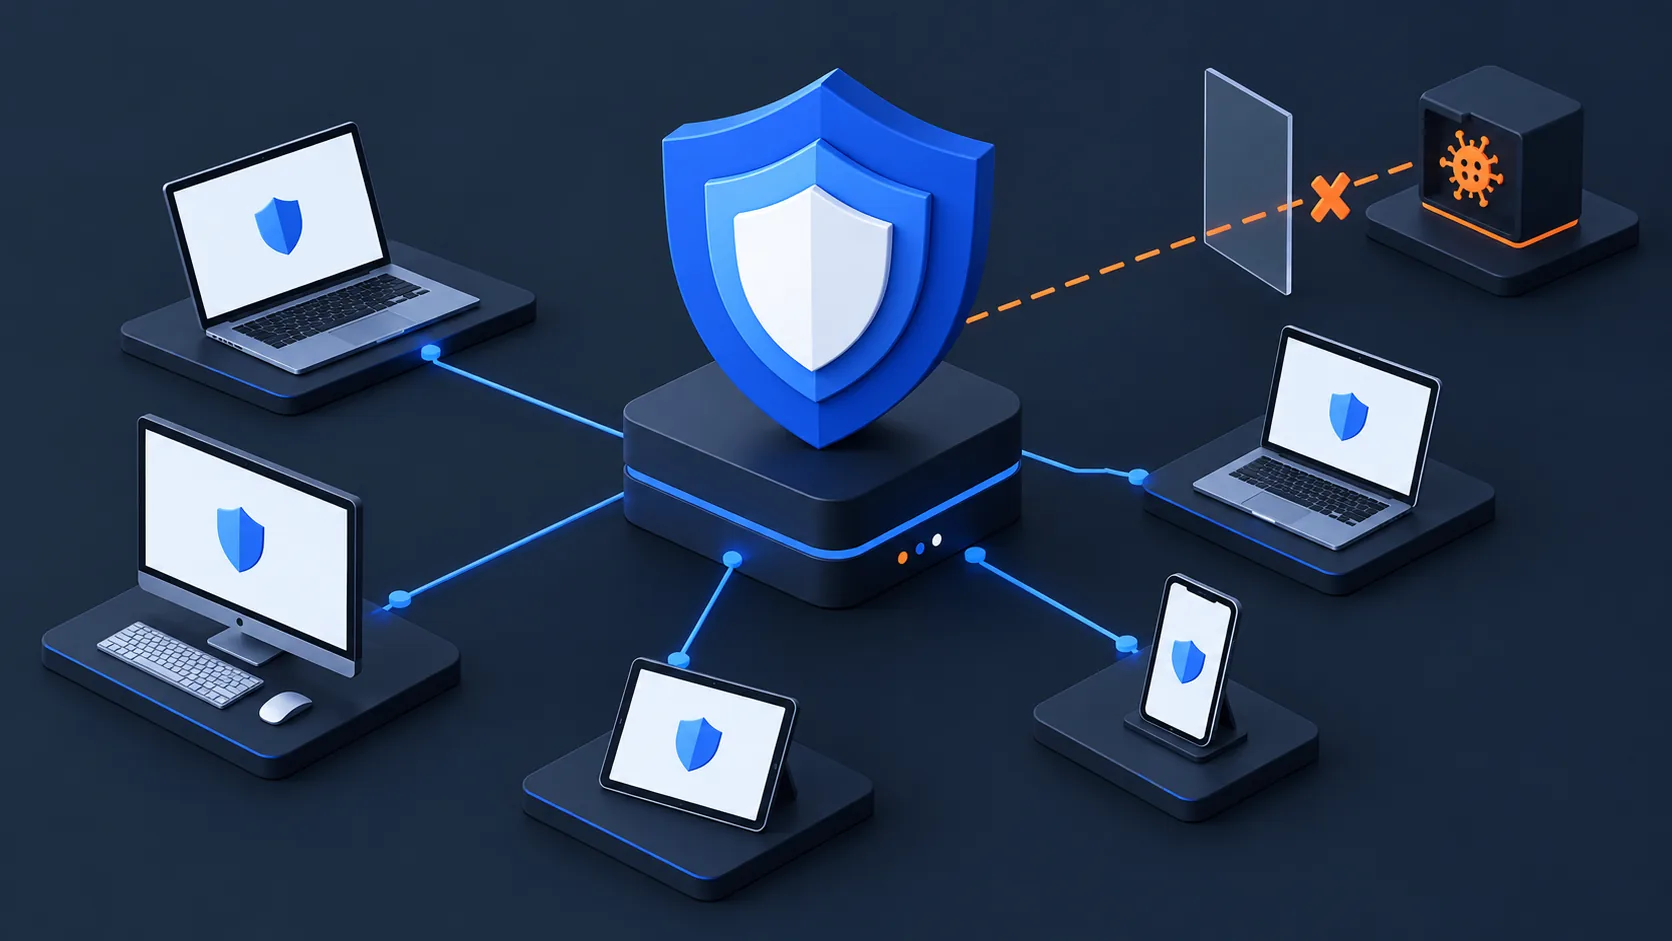
Na nekoliko privatnih računala korisnik može sam pogledati je li zaštita aktivna. U tvrtki je važnije da ovlaštena osoba vidi stanje svih uređaja, dobije upozorenje kada zaštita ne radi i može primijeniti zajednička pravila. Centralna konzola pomaže pronaći uređaj koji je ispao iz nadzora, pratiti događaje i razlikovati izolirani nalaz od problema koji se širi. Sama konzola ne rješava incident: treba dogovoriti tko prati upozorenja i što radi kada se pojave.
Tražite demonstraciju s vašim stvarnim scenarijima. Kako se dodaje novo računalo? Što se dogodi kada zaposlenik radi izvan ureda? Može li se vidjeti uređaj koji se dugo nije javio? Kako se dokumentira iznimka kada poslovna aplikacija zahtijeva posebnu postavku? Odgovori su korisniji od općeg popisa funkcija u katalogu.
E-pošta i korisnički računi često su početna točka
Mnogi incidenti počinju porukom koja pokušava navesti zaposlenika da otvori privitak, unese lozinku ili odobri plaćanje na promijenjeni račun. Zaštita uređaja može pomoći u otkrivanju zlonamjernog sadržaja, ali ne može potvrditi poslovni dogovor. Za promjenu bankovnih podataka uvedite drugi kanal provjere, primjerice poziv na ranije poznat broj. Za važne račune uključite višefaktorsku prijavu i ograničite pristup na ljude kojima je potreban.
Podučavanje zaposlenika nije jednokratni kviz o sumnjivim porukama. Pokažite im kome mogu proslijediti neobičnu poruku bez straha od prijekora i što učiniti ako su već kliknuli. Brza prijava omogućuje raniju reakciju. Ako se incident skriva jer je korisnik zabrinut da će biti okrivljen, i dobar tehnički alat dobiva podatke prekasno.
Za početnu provjeru pitajte imaju li administratori i korisnici e-pošte uključenu višefaktorsku prijavu, tko uklanja pristup osobi koja odlazi iz tvrtke i kako se prijavljuje sumnjiva poruka. CISA preporučuje višefaktorsku autentikaciju kao dodatni sloj zaštite računa. Antivirus pritom ostaje dio zaštite uređaja, ali ne može zamijeniti upravljanje računima i postupak odgovora na incident.
Odgovor na incident mora biti dogovoren prije incidenta
Odredite tko odlučuje o izolaciji uređaja, tko provjerava poslovne sustave i tko komunicira s korisnicima. Zapišite osnovne korake koji se mogu provesti i kada glavna e-pošta nije dostupna: alternativni kontakt, pristup sigurnosnim kopijama, popis ključnih usluga i postupak promjene vjerodajnica. Nemojte samostalno brisati sve tragove u trenutku panike; zapis događaja može biti potreban za razumijevanje uzroka i oporavak.
Vrijeme oporavka ovisi o tome jesu li kopije izdvojene i je li povrat ikad isproban. Antivirus i backup imaju različite uloge: prvi pokušava spriječiti ili otkriti napad, a drugi pomaže vratiti podatke nakon kvara, pogreške ili incidenta. Potrebna su oba sloja, uz ažuriranja sustava i jasno upravljanje pristupima.
Kako čitati ponudu zaštitnog rješenja?
Provjerite koje su funkcije uključene u konkretan paket, za koje operacijske sustave i koliko uređaja, a koje su dodatne licence. Pitajte tko postavlja pravila, nadzire upozorenja i pomaže pri incidentu. „Ima EDR” nije dovoljno ako nitko ne zna tko će tumačiti nalaze i reagirati. Usporedite i način obnove licenci te postupak dodavanja ili uklanjanja zaposlenika. Za mali tim jednostavna, redovito praćena zaštita može biti korisnija od složene platforme bez operativnog vlasnika.
Distribuciju sigurnosnog softvera treba pratiti savjetovanje o postavkama, pristupima i navikama rada. To nije zamjena za pravnu ili regulatornu procjenu obveza organizacije. Ako vaša djelatnost podliježe posebnim pravilima, zasebno provjerite njihovu primjenu i dokumentaciju. Cilj je razumjeti stvarni rizik i odabrati mjeru koju možete održavati, a ne kupiti oznaku koja zvuči sigurno.
Što provjeriti prije uvođenja na sva računala?
Počnite na manjem broju tipičnih uređaja: uredskom računalu, prijenosniku koji radi izvan ureda i poslužitelju ako je uključen u opseg. Provjerite radi li poslovni softver, koliko instalacija opterećuje uređaj i kakva upozorenja dobiva administrator. Posebno isprobajte iznimke koje su potrebne za rad, ali ih nemojte postavljati preširoko samo da bi upozorenja nestala. Ako zaštita blokira važnu aplikaciju, treba razumjeti razlog i dokumentirati odluku, a ne trajno isključiti cijeli sloj zaštite.
Pripremite postupak za novi i izgubljeni uređaj. Novi mora dobiti pravila prije rada s poslovnim podacima; izgubljeni uređaj treba brzo ukloniti iz pristupa gdje je to moguće. Kod udaljenog rada provjerite kako se uređaj javlja konzoli i što se događa kada dulje nema veze. Tek nakon te probe širite postavke na cijeli tim.
Mjerenje uspjeha nije broj pronađenih prijetnji
Velik broj upozorenja može značiti dobru detekciju, ali i loše podešen sustav koji administratori prestanu pratiti. Korisnije je znati koliki dio uređaja je pod zaštitom, koliko ih kasni s nadogradnjama, reagira li se na ozbiljne nalaze i može li se rad vratiti nakon incidenta. Te pokazatelje treba tumačiti u kontekstu poslovanja. Cilj nije izvještaj pun dramatičnih grafikona, nego manje nepoznatih uređaja i brža, mirnija reakcija kada nešto pođe po zlu.
Način reagiranja zapišite prije prve ozbiljne uzbune. Ako se pojavi nalaz na računalu osobe koja vodi financije, treba znati tko uređaj izolira, tko potvrđuje je li riječ o lažnoj uzbuni i kako ta osoba nastavlja nužan posao. Bez tih uloga upozorenje ostaje samo obojena ikona u konzoli.
Odabir zaštite ovisi o veličini i načinu rada organizacije. Na stranici Antivirusna zaštita možete pogledati našu ponudu, a za preporuku je korisno najprije opisati uređaje, broj korisnika i postojeći način administriranja.